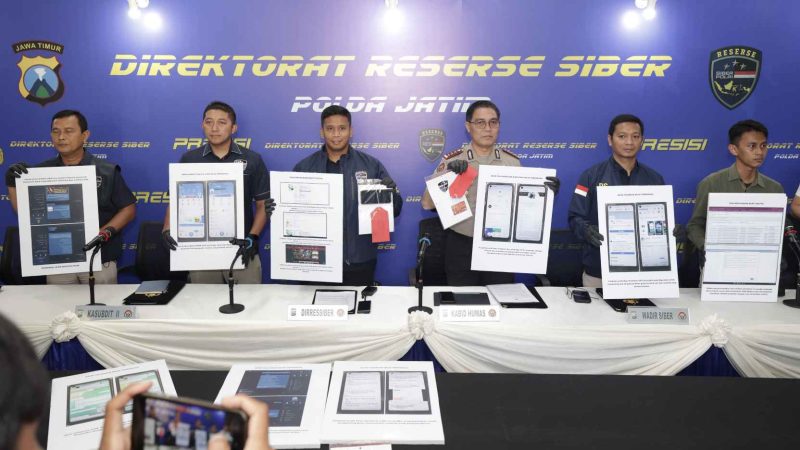
Redaksijatim.id, SURABAYA – Direktorat Reserse Siber (Ditressiber) Polda Jawa Timur mengungkap kasus peretasan ratusan website milik lembaga pendidikan, instansi pemerintah, dan perusahaan swasta yang disalahgunakan untuk mempromosikan situs judi online. Dalam pengungkapan tersebut, polisi menangkap seorang pria berinisial AAK, warga Kabupaten Demak, Jawa Tengah.
Direktur Reserse Siber Polda Jawa Timur, Kombes Pol. Bimo Ariyanto, S.H., S.I.K., mengatakan tersangka memanfaatkan celah keamanan pada website milik korban untuk mengambil alih pengelolaan domain, kemudian menjual aksesnya kepada pihak lain melalui platform Telegram.
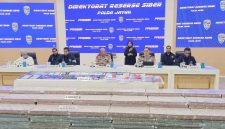
“Pelaku memanfaatkan kelemahan sistem keamanan website milik sekolah maupun perguruan tinggi. Setelah berhasil masuk ke sistem, pelaku menyisipkan file yang merusak sistem keamanan sehingga lalu lintas data internet dapat dikuasai,” ujar Kombes Pol. Bimo Ariyanto dalam konferensi pers di Mapolda Jatim, Kamis (30/7/2026).
ADVERTISEMENT
SCROLL TO RESUME CONTENT
Menurut Bimo, setelah berhasil menguasai website korban, tersangka menjual akses domain melalui akun Telegram bernama S-X MARKETS. Domain yang telah berpindah tangan selanjutnya digunakan untuk menampilkan subdomain yang memuat promosi perjudian online.
“Ketika website korban diakses masyarakat, yang muncul justru subdomain berisi promosi judi online. Ini yang sangat merugikan institusi pendidikan maupun pemilik website,” katanya.
Hasil penyelidikan menunjukkan aksi pelaku menyasar website di sejumlah provinsi. Di Jawa Timur, korban berasal dari berbagai institusi pendidikan, termasuk Universitas PGRI Madiun. Polisi juga menemukan sejumlah website sekolah di Jawa Tengah dan Jawa Barat yang mengalami modus serupa.
Secara keseluruhan, penyidik mengidentifikasi sebanyak 260 website yang menjadi korban peretasan. Rinciannya, 80 website sekolah, 20 website perguruan tinggi, 13 website instansi pemerintah, serta 147 website perusahaan swasta.
Dalam perkara ini, penyidik menyita sejumlah barang bukti, antara lain satu unit telepon genggam, akun dompet digital, rekening perbankan, akun Facebook, WhatsApp, serta tiga akun Telegram yang diduga digunakan untuk menjalankan aktivitas kejahatan siber.
Polda Jatim menegaskan pengembangan perkara masih terus dilakukan untuk mengungkap kemungkinan keterlibatan pihak lain dalam jaringan tersebut.
“Saat ini tersangka sudah kami lakukan penahanan. Penyidikan masih terus kami kembangkan untuk mengungkap kemungkinan adanya kelompok lain maupun pihak yang memanfaatkan website hasil peretasan sebagai media promosi judi online,” tegas Bimo.
Atas perbuatannya, tersangka dipersangkakan dengan ketentuan pidana terkait akses ilegal terhadap sistem elektronik sebagaimana diatur dalam peraturan perundang-undangan yang berlaku.
Sementara itu, Kabid Humas Polda Jatim, Kombes Pol. Jules Abraham Abast, mengatakan pengungkapan kasus tersebut merupakan bentuk komitmen kepolisian dalam menjaga keamanan ruang digital dan memberantas kejahatan siber yang merugikan masyarakat.
“Kasus ini menjadi pengingat bahwa setiap akses tanpa hak terhadap sistem elektronik memiliki konsekuensi hukum. Kami mengajak masyarakat memanfaatkan ruang digital secara aman, bertanggung jawab, beretika, serta mematuhi ketentuan peraturan perundang-undangan yang berlaku,” ujar Jules.
Ia menambahkan, masyarakat perlu memahami berbagai modus operandi kejahatan siber agar dapat meningkatkan kewaspadaan, khususnya terhadap penyalahgunaan website yang berpotensi dimanfaatkan untuk aktivitas ilegal.
Apresiasi atas pengungkapan perkara tersebut turut disampaikan Bambang Eko Nugroho, S.H., selaku Biro Hukum Universitas PGRI Madiun yang menjadi salah satu pihak terdampak.
“Kami mengucapkan terima kasih kepada Polda Jawa Timur, khususnya Ditressiber Polda Jatim, atas keberhasilan mengungkap kasus ini. Peretasan website ini sangat merugikan karena nama baik institusi pendidikan ikut terdampak akibat website disalahgunakan untuk promosi perjudian online,” ujarnya.
Pengungkapan kasus ini sekaligus menjadi peringatan bagi pengelola sistem elektronik untuk terus meningkatkan keamanan siber, melakukan pembaruan sistem secara berkala, serta memperkuat pengawasan terhadap potensi celah keamanan guna mencegah penyalahgunaan oleh pihak yang tidak bertanggung jawab. (CAK)